
Ende-zu-Ende-Verschlüsselung – sicher im Netz
 Zwar haben wir hier in Deutschland das Recht auf informationelle Selbstbestimmung, auch haben wir haben wir weitreichende Datenschutzbestimmungen, jedoch nützt das alles gar nichts, wenn man Menschen und Organisationen mit krimineller Motivation den Diebstahl der eigenen Daten zu leicht macht. Für unsere Rechte interessieren sich die “Datendiebe” – salopp gesagt – nämlich eher mal gar nicht.
Also ist es an uns, den Endnutzern, unsere Daten zu schützen und zu sichern, denn selbst wenn wir unseren Daten in die Cloud, also aus unseren Händen geben, können wir durch gezielte Verschlüsselung immer noch unseren Teil dazu beitragen, dass wir auch weiterhin die Einzigen sind, die unsere Daten (inhaltlich) kennen.
Zwar stellen viele Webseiten und Webdienste (wie z.B. Mailprovider) auf verschlüsselte Verbindungen wie SSL um, jedoch ist dies nur die halbe Miete. […]
 Ok, der Titel klingt etwas reißerisch, aber eigentlich ist “wie bekomme ich mehr Besucher” doch immer ein Thema, und wie man genau in diese Richtung hinarbeiten kann und was WDF*IDF damit zutun hat, soll das Thema des nachfolgenden Artikels sein.
 Wer öfters WordPress-Blogs installiert und Herr (oder Frau) mehrerer Blogs ist, kennt sicherlich folgende Problematik. Jeder von uns hat über die Jahre seine persönlichen Lieblings-WordPress-Plugins gefunden, die einfach immer dabei sind und zur Grundausstattung eines jeden Blogs gehören, den man aufsetzt.
 Weltweit bedienen sich inzwischen über 70 Millionen Webseiten der Dienste von WordPress. Das CMS ist inzwischen längst nicht nur die erste Anlaufstelle für kleinere Privatblogs und Online-Projekte, sondern wird dank der hohen Flexibilität und der vielen Gestaltungsmöglichkeiten auch immer attraktiver für Unternehmen, die sich eine ansprechende unkompliziert Webpräsenz wünschen ohne hohe Kosten. Doch mit der steigenden Popularität wird das CMS auch ein immer ergiebigeres Ziel für Hacker, die sich erhoffen, über Angriffe auf Websites an sensible Daten zu gelangen oder anderweitig Schaden anzurichten. Über Injektionen in die MySQL-Datenbank, geteilte Ordner, Javascript oder PHP-Code sind Hacker dabei sogar in der Lage, Webseiten gänzlich außer Betrieb zu setzen, nachhaltig zu zerstören oder zur Verbreitung von Malware zu verwenden. Wer also vermeiden möchte, dass er irgendwann […]
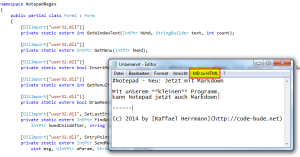 In folgendem Artikel soll es darum gehen, wie man mittels C# andere Programme ansteuern, anpassen und erweitern kann. Als Beispielszenario wollen wir mittels einer kleinen C#-Applikation das standardmäßig mit Windows ausgelieferte Programm “Notepad” um eine Zusatzfunktion erweitern.